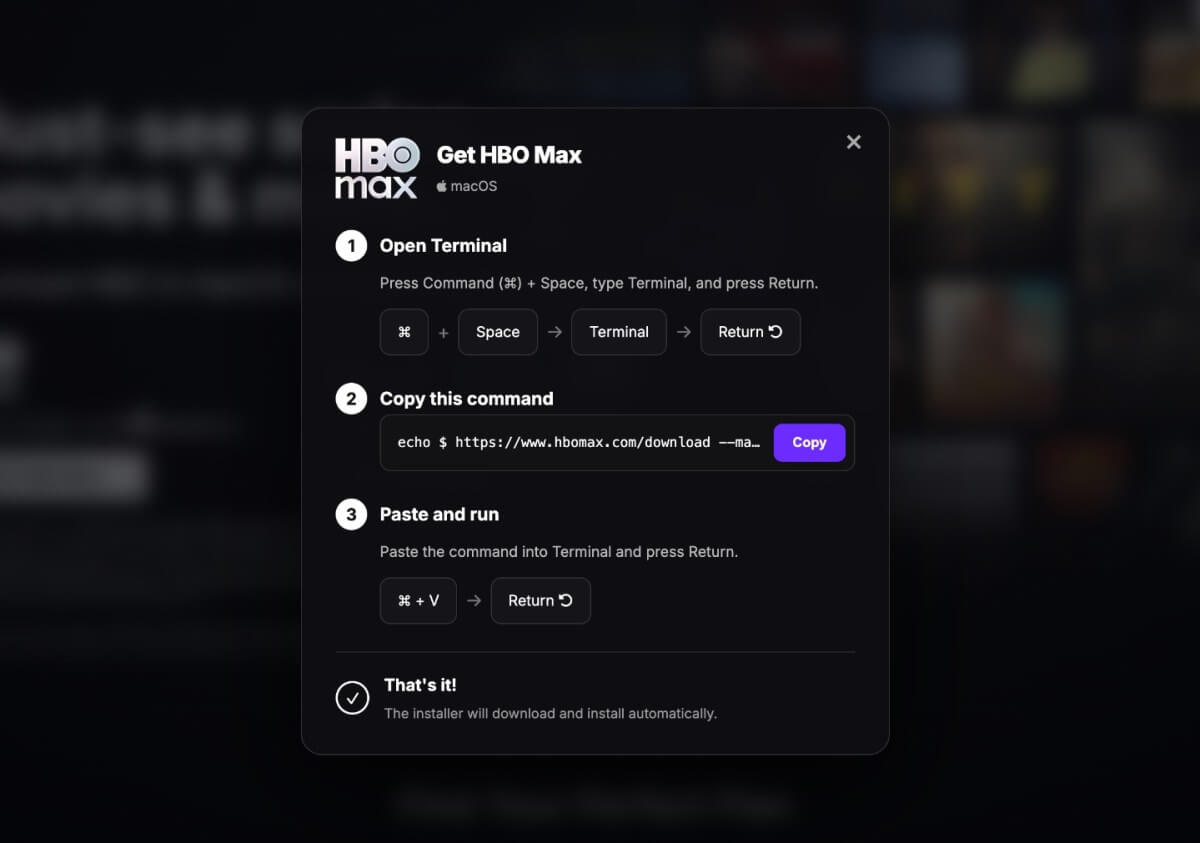
Ataque ClickFix: falso HBO Max mira Windows e Mac
Um ataque ClickFix ligado a anúncios falsos da HBO Max no Reddit tenta convencer usuários de Windows e macOS a executar comandos no próprio computador. A ação, relatada em 14 de setembro de 2026 pelo TechCrunch, usa uma página de streaming falsa e uma suposta verificação anti-bot para instalar malware ladrão de informações.
O objetivo é capturar senhas, sessões já conectadas e carteiras de criptomoedas. Segundo o relato, a conta autorizada a anunciar HBO Max no Reddit foi comprometida, bloqueada pela plataforma e teve os anúncios maliciosos removidos.
Tabela de conteúdos
Resposta rápida sobre ataque ClickFix
CAPTCHAs legítimos não exigem que o visitante copie e cole códigos no Prompt de Comando, PowerShell ou Terminal. Se uma página pedir isso, feche-a sem executar instruções.
Como o ataque ClickFix engana a vítima
O ataque ClickFix explora um hábito comum: seguir uma instrução apresentada como necessária para abrir um site ou provar que a pessoa não é um robô. A página exibe algo parecido com um CAPTCHA falso ou uma caixa anti-bot. Depois do clique, surge uma orientação para copiar uma sequência de texto e colá-la em uma ferramenta do sistema operacional. No Windows, isso pode levar a vítima ao Prompt de Comando ou ao PowerShell; no Mac, ao Terminal.
Ao pressionar Enter, a própria pessoa executa a etapa que instala o código malicioso. Esse modelo de engenharia social é perigoso porque não depende apenas de uma falha técnica: ele usa a confiança na interface e transforma o usuário em quem autoriza a ação. Pesquisadores chamam uma das variações de pasteswitch, quando o conteúdo preparado para ser colado conduz à execução do comando.
Campanha usou conta do Reddit comprometida
De acordo com pesquisadores da Hudson Rock e da ADAMnetworks identificaram anúncios que levavam a uma página semelhante à HBO Max, mas continham a isca ClickFix. A campanha teria usado uma conta oficial autorizada a veicular publicidade no Reddit e publicou centenas de anúncios com aparência legítima. A escala de cliques ou de dispositivos efetivamente comprometidos não foi divulgada.
O Reddit afirmou que soube recentemente que uma conta da HBO Max autorizada a anunciar na plataforma foi comprometida e usada para veicular links maliciosos.
A Warner Bros. Discovery, proprietária da HBO, não respondeu ao pedido de comentário citado na reportagem. Isso não significa que todo anúncio ou página relacionada ao serviço seja fraudulento; o alerta vale para links, telas de verificação e pedidos de comandos que destoem do fluxo normal de acesso.
O que o malware pode roubar
Após a execução, o ataque ClickFix pode entregar um malware ladrão de informações. Esse tipo de ameaça busca dados salvos no navegador, senhas, cookies de autenticação e acesso a contas já conectadas. Também pode procurar carteiras de criptomoedas.
Na prática, trocar apenas a senha pode não bastar se uma sessão ativa tiver sido copiada: é necessário encerrar sessões, revisar dispositivos autorizados e habilitar autenticação em dois fatores.
- Não copie comandos de CAPTCHAs ou páginas de streaming.
- Feche a aba e não clique novamente no anúncio suspeito.
- Revogue sessões de e-mail, redes sociais e serviços financeiros.
- Troque senhas a partir de outro dispositivo confiável.
- Acione a equipe de TI se o computador for corporativo.
O que fazer se você executou um comando suspeito
Se você colou o código, trate o computador como potencialmente comprometido. Desconecte-o da internet, quando possível, e procure suporte técnico ou a equipe de segurança da empresa antes de voltar a inserir credenciais. Faça a troca de senhas em outro aparelho confiável, priorizando e-mail, gerenciador de senhas, bancos, redes sociais e corretoras. Em ambientes corporativos, preserve informações sobre horário, link e comando exibido: elas ajudam na investigação e na contenção.
| Sinal de alerta | Risco | Ação segura |
|---|---|---|
| CAPTCHA pede código | Execução de malware | Fechar a página |
| Anúncio leva a domínio estranho | Phishing | Não informar dados |
| Comando no PowerShell ou Terminal | Roubo de sessões | Não pressionar Enter |
Prevenção no Windows, no Mac e em empresas
O cuidado central é simples: sites legítimos não precisam que usuários comuns executem comandos para assistir a conteúdo, validar uma conta ou remover um bloqueio. Organizações podem reduzir a exposição restringindo o acesso ao PowerShell e a outras ferramentas de linha de comando quando elas não forem necessárias, medida mencionada pelo pesquisador Kevin Beaumont. No macOS, o TechCrunch cita o BlockBlock, da Objective-See, como recurso que pode alertar para tentativas de persistência associadas a ataques desse tipo.
O ataque ClickFix se apoia na pressa e na aparência de legitimidade. Interromper a ação antes de colar o comando é a defesa mais eficaz.
Contexto e transparência
As informações deste artigo se baseiam na reportagem de Zack Whittaker para o TechCrunch, nas análises técnicas da Hudson Rock e da ADAMnetworks citadas na matéria e no posicionamento atribuído ao Reddit.
O que é o ataque ClickFix?
É um golpe que usa uma verificação falsa para induzir a execução de comandos. Ao colar o código no sistema, a vítima pode instalar malware ladrão de informações.
Um CAPTCHA pode pedir comando no Terminal?
Não como procedimento normal para usuários. Um CAPTCHA legítimo não pede código no Terminal, PowerShell ou Prompt de Comando. Feche a página se receber essa instrução.
O que fazer após cair no ClickFix no Windows ou Mac?
Desconecte o dispositivo, informe a TI e troque senhas em outro aparelho confiável. Revogue sessões ativas e revise contas financeiras, e-mail e carteiras de criptomoedas.
Os anúncios falsos da HBO Max ainda estão no Reddit?
O Reddit disse ter bloqueado a conta publicitária comprometida e removido os anúncios maliciosos. A quantidade de usuários atingidos não foi informada publicamente.
Considerações finais
O caso reforça que anúncios e contas aparentemente confiáveis também podem ser usados em campanhas de cibercrime. Diante de qualquer CAPTCHA falso, pedido para copiar e colar código ou página de streaming com comportamento incomum, interrompa a navegação. Para evitar o ataque ClickFix, não execute comandos sugeridos por sites e valide o endereço antes de inserir dados ou abrir ferramentas do sistema.