Ataques Claude ClickFix usam Google Ads e Bing
Os ataques Claude ClickFix usam anúncios do Google e redirecionamentos do Bing para levar usuários de macOS a uma página falsa de download e induzi-los a executar um script malicioso no Terminal. A campanha, relatada pela Push Security e publicada pelo BleepingComputer em 9 de outubro de 2026, explora a confiança em domínios conhecidos. O anúncio patrocinado aparenta apontar para o Bing, mas a navegação passa por um site WordPress comprometido antes de abrir uma imitação da página do Claude, da Anthropic.
Tabela de conteúdos
Resumo do golpe Claude ClickFix
O alvo pesquisa por Claude para Mac, clica em um anúncio aparentemente legítimo e recebe instruções que parecem oficiais. O risco está no conteúdo copiado para a área de transferência, não apenas no que a página mostra.
Como os ataques Claude ClickFix contornam a desconfiança
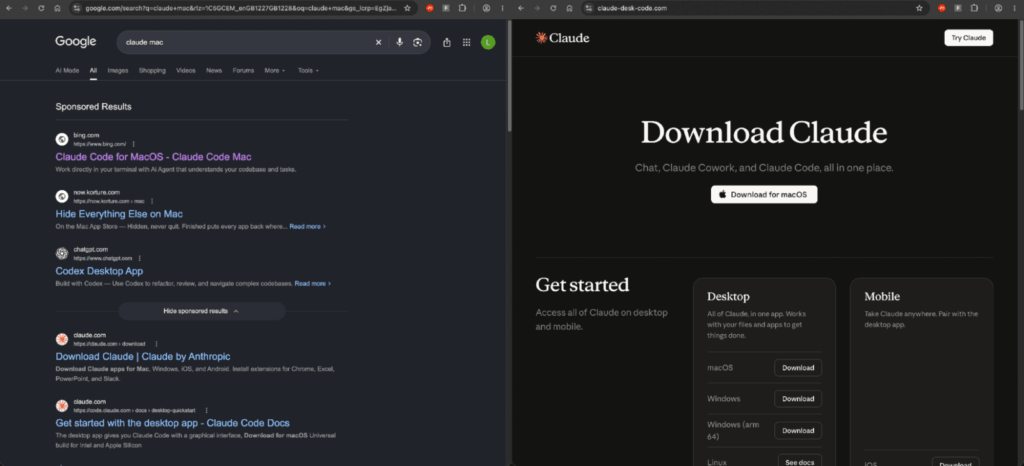
A técnica foi chamada de Adception pela Push Security. Em vez de apontar o Google Ads diretamente para um domínio controlado pelos criminosos, o anúncio exibe bing.com, um domínio legítimo e familiar. Depois do clique, a vítima percorre o redirecionamento publicitário do Google, o mecanismo de rastreamento de cliques do Bing e um site WordPress legítimo que havia sido comprometido.
Esse encadeamento faz o tráfego parecer confiável e reduz sinais de alerta. O WordPress só envia o visitante adiante quando detecta condições específicas, como referenciador do Bing e determinados cabeçalhos do navegador. A página final também verifica se a chegada ocorreu pelo Google ou Bing. Quem tenta abrir o endereço diretamente pode receber um erro 404, uma camada de camuflagem que dificulta a atuação de scanners e pesquisadores.
Instalador falso altera o comando copiado no macOS
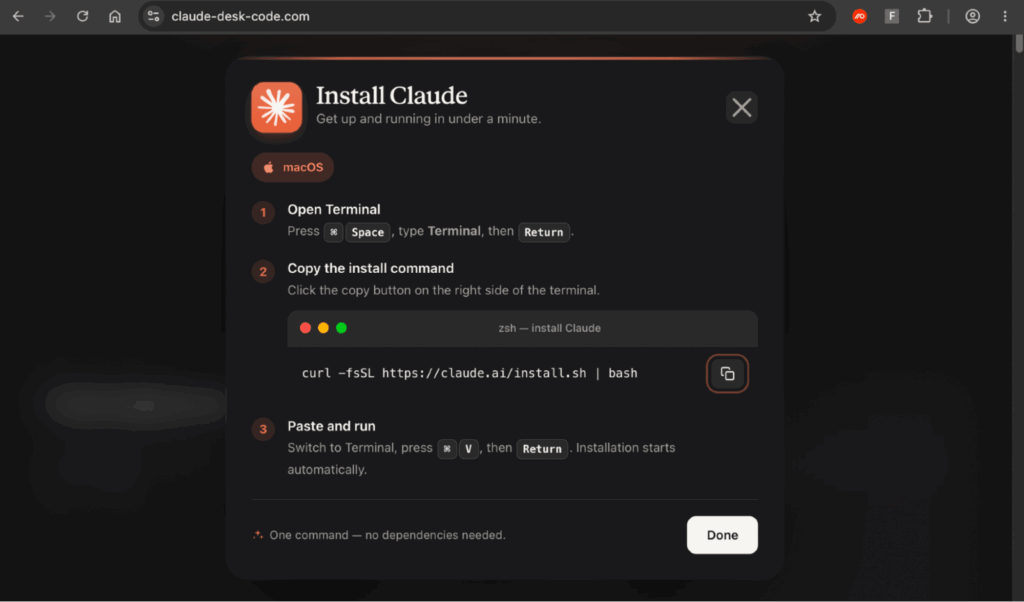
Na etapa final, os ataques Claude ClickFix apresentam uma cópia convincente do download para macOS. A tela exibe um comando associado à instalação do Claude, criando a impressão de que tudo é legítimo. Porém, ao usar o botão de copiar, a vítima recebe outro conteúdo na área de transferência. Ao colá-lo no Terminal, pode executar um script que busca dados em infraestrutura controlada pelos operadores.
Segundo a investigação, o código malicioso decodifica um endereço oculto, baixa silenciosamente um arquivo e o entrega ao zsh, o shell padrão em instalações modernas do macOS. A carga final não foi identificada no relatório; portanto, não é possível afirmar qual malware foi entregue. Ainda assim, o método cria condições para roubo de dados, persistência ou instalação de ferramentas de acesso remoto.
Por que anúncios e redirecionamentos aumentam o risco
Resultados patrocinados não são sinônimo de software oficial. Neste caso, a combinação entre Google Ads malicioso, redirecionamentos do Bing e um site WordPress comprometido fragmenta a cadeia de ataque. Cada etapa usa um elemento reconhecível, enquanto o destino malicioso só aparece depois de validações invisíveis ao usuário.
A principal lição é verificar a origem do instalador e o conteúdo efetivamente colado no Terminal, não apenas o texto exibido na página.
Como se proteger dos ataques Claude ClickFix
- Acesse serviços de IA digitando o endereço oficial no navegador.
- Evite instalar programas por anúncios patrocinados em buscadores.
- Não cole comandos no Terminal sem revisar cada parte do conteúdo.
- Desconfie de páginas que exigem copiar e executar instruções.
- Mantenha navegador, macOS e proteção de endpoint atualizados.
- Em empresas, monitore DNS, proxy e execução de scripts remotos.
Se você já executou um comando obtido em uma página suspeita, desconecte o Mac da rede, preserve evidências e procure a equipe de segurança ou suporte técnico antes de apagar arquivos.
O que equipes de segurança devem investigar
| Camada | Sinal relevante | Ação recomendada |
| Navegador | Clique em anúncio e múltiplos redirecionamentos | Revisar histórico, proxy e referenciador |
| Endpoint macOS | Terminal ou zsh iniciando download remoto | Isolar o dispositivo e coletar logs |
| Rede | Conexão com domínio recém-criado ou desconhecido | Bloquear, investigar alcance e caçar IOCs |
A Push Security associou a infraestrutura a um kit acompanhado internamente como AcSig, citando estrutura semelhante de URLs, interface e comandos de instalação. Essa atribuição descreve um padrão operacional, não identifica publicamente um autor específico. Organizações devem correlacionar telemetria própria com os indicadores divulgados pela pesquisa antes de concluir que houve comprometimento.
O que são ataques Claude ClickFix?
São golpes que imitam o download do Claude e induzem a vítima a executar comandos. Nesta campanha, anúncios e redirecionamentos escondem a página falsa no macOS.
Um anúncio com domínio do Bing é seguro?
Não necessariamente. O domínio pode aparecer como etapa intermediária de rastreamento. Verifique o destino final e prefira acessar serviços pelo endereço oficial digitado no navegador.
Por que copiar comandos no Terminal é perigoso?
A página pode mostrar um texto e copiar outro para a área de transferência. Revise o comando inteiro antes de executar qualquer script baixado da internet.
A carga maliciosa desta campanha foi identificada?
Não. O relatório descreve o download e a execução de um arquivo remoto, mas informa que a carga final permanecia desconhecida na publicação analisada.
Considerações finais
Os ataques Claude ClickFix mostram como a confiança em marcas, anúncios e domínios conhecidos pode ser explorada em sequência. A defesa mais eficaz combina navegação por canais oficiais, atenção redobrada a comandos de Terminal e controles corporativos capazes de detectar redirecionamentos, scripts remotos e comportamento anômalo no macOS. Não foram identificados vídeos nem incorporações verificáveis de YouTube, X/Twitter ou Instagram no material fornecido; por isso, nenhum embed foi incluído.
Fontes: BleepingComputer, com base em pesquisa da Push Security. Publicação-fonte datada de 9 de outubro de 2026.