Falha Bricksforge: RCE crítico atinge WordPress
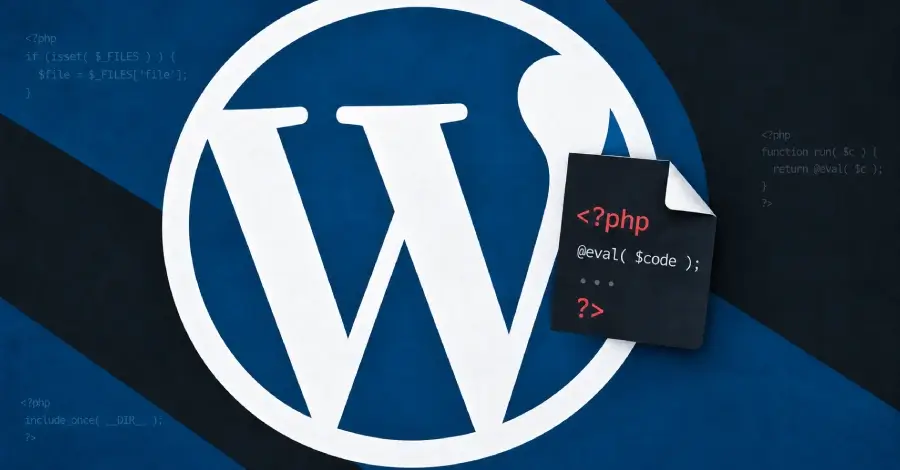
A falha Bricksforge identificada como CVE-2026-85097 recebeu nota CVSS 10, a classificação máxima de gravidade, e estaria sendo explorada contra sites WordPress vulneráveis. Segundo alertas publicados por Patchstack e Wordfence, o problema permite que invasores sem autenticação alcancem execução remota de código (RCE) ao abusar do envio de arquivos em formulários. Administradores devem atualizar o plugin, investigar sinais de comprometimento e tratar o caso como prioridade de incidente.
Tabela de conteúdos
Resposta rápida
A correção começou na versão 3.1.8.10; a recomendação operacional é instalar a versão estável mais recente disponível citada como 4.0.1 e checar se houve invasão antes de considerar o ambiente seguro.
O que é a CVE-2026-85097 e por que ela é crítica
O Bricksforge é um plugin que amplia o construtor visual Bricks com recursos como animações e formulários avançados. A falha Bricksforge afeta versões até a 3.1.8.9 e decorre de validação insuficiente de metadados enviados após o upload. Na prática, o mecanismo valida inicialmente um arquivo de imagem, mas pode confiar indevidamente em um endereço informado pelo cliente durante o envio do formulário.
Esse desencontro pode fazer um arquivo aparentemente inofensivo ser gravado ou tratado como PHP, abrindo caminho para RCE sem autenticação. Com execução remota de código, um invasor pode instalar web shell, ler dados sensíveis, alterar páginas, criar persistência e assumir o controle do site comprometido. A exploração foi reportada como ativa em 7 de outubro de 2026, às 21h47 UTC, pela Patchstack.
O problema está na confiança em metadados fornecidos pelo cliente após o upload, especialmente no campo de URL ligado a temporaryFileUploads.
Como a falha Bricksforge aparece nos ataques
Os relatórios descrevem tentativas contra a API REST de envio de formulários do Bricksforge e contra a rota AJAX do WordPress. Os operadores combinam upload arbitrário de arquivos, extensões PHP alternativas e variações de maiúsculas ou codificação para contornar filtros. Não é necessário reproduzir esses pedidos para se defender: a prioridade é registrar, bloquear e investigar o tráfego suspeito.
- Solicitações repetidas a formulários do Bricksforge.
- Parâmetro
temporaryFileUploadsfora do padrão. - Arquivos PHP inesperados em
wp-content/uploads/bricksforge/tmp/. - Alterações de arquivos, plugins ou contas administrativas.
- Erros e acessos anormais nos logs do servidor web.
Atualizar corrige a vulnerabilidade, mas não remove uma infecção já instalada. Se houver indício de exploração, preserve logs, isole o site quando necessário e execute uma investigação completa.
O que fazer para proteger o WordPress
- Atualize o Bricksforge para a versão mais recente e remova cópias inativas ou abandonadas.
- Faça backup preservando evidências; depois, valide se a restauração é possível em ambiente separado.
- Audite o diretório temporário, plugins instalados, must-use plugins e a integridade dos arquivos WordPress.
- Verifique usuários diretamente no banco de dados para localizar administrador oculto ou conta rogue admin.
- Revogue sessões, redefina credenciais administrativas e ative autenticação multifator.
- Use WAF, varredura de malware e monitoramento de alterações de arquivos como controles complementares.
Outros plugins WordPress sob exploração
O alerta também relaciona campanhas que exploram XSS em WPC Product Bundles for WooCommerce (CVE-2026-93836) e Ninja Forms (CVE-2026-94504), ambos com CVSS 7,1. A carga JavaScript observada pode instalar um backdoor plugin e criar contas administrativas maliciosas usando a sessão de um administrador autenticado. As versões corretivas citadas são 8.6.7 para WPC Product Bundles e 3.15.4 para Ninja Forms.
| Plugin | Falha | Ação prioritária |
|---|---|---|
| Bricksforge | CVE-2026-85097 / RCE | Atualizar e investigar uploads |
| WPC Product Bundles | CVE-2026-93836 / XSS | Atualizar e auditar admins |
| Ninja Forms | CVE-2026-94504 / XSS | Atualizar e procurar persistência |
Contexto: atualizações não podem esperar
Dados atribuídos à Wordfence apontam 2.073 vulnerabilidades ligadas ao WordPress no segundo trimestre de 2026, com 182 falhas de alta ameaça alta de 15,2% frente ao trimestre anterior. O dado reforça uma regra básica: plugins são parte da superfície de ataque. Inventário, atualização rápida, menor privilégio, backups testados e logs centralizados reduzem significativamente o tempo de exposição.
As informações desta notícia foram baseadas no relato do The Hacker News e nos advisories vinculados de Patchstack e Wordfence. Como se trata de incidente em evolução, equipes de segurança devem acompanhar os canais oficiais do fornecedor e confirmar versões, indicadores e medidas de contenção no próprio ambiente.
Quais versões do Bricksforge são vulneráveis?
Versões até 3.1.8.9 são citadas como afetadas. Instale a versão mais recente liberada pelo fornecedor e valide a atualização no painel do WordPress.
A atualização do Bricksforge remove um web shell?
Não. O patch bloqueia nova exploração, mas não limpa persistência existente. Audite arquivos PHP, plugins, contas administrativas e logs do servidor.
Quais são os sinais de comprometimento pela CVE-2026-85097?
Procure arquivos PHP inesperados no diretório temporário, envios anormais de formulários e acessos suspeitos às rotas REST ou AJAX do Bricksforge.
Por que a falha Bricksforge permite RCE sem autenticação?
A falha envolve confiança indevida em metadados de upload enviados pelo cliente. Isso pode converter um arquivo validado em carga PHP executável no servidor.
Considerações finais
A falha Bricksforge combina impacto máximo, exploração reportada e risco direto de execução remota de código em WordPress. Atualize imediatamente, mas não pare no patch: examine evidências de upload arbitrário de arquivos, persistência maliciosa e administradores desconhecidos. Uma resposta rápida e documentada é a melhor forma de limitar danos a dados, reputação e disponibilidade.