Jailbreak do Nintendo Switch 2: o que muda
O jailbreak do Nintendo Switch 2 foi demonstrado pela primeira vez por software, sem modchip nem alteração física no console. Chamado de ns2jb, o exploit teria sido apresentado pelo pesquisador Sammy Hajhamid, conhecido como pepsipu, e funciona no firmware 23.0.1. Segundo o relato publicado em 23 de outubro de 2026, a falha permite executar homebrew, modificar jogos e fazer backup de saves, mas ainda não instala firmware personalizado, não persiste após reinicialização e não habilita cópias comerciais.
Tabela de conteúdos
Resposta rápida
O ns2jb abre uma sessão temporária de código não autorizado. Ele é relevante para pesquisa e homebrew, porém não equivale a controle total do sistema.
Como o ns2jb explora o SmileBASIC 4
De acordo com a análise técnica vinculada pelo pesquisador, o método aproveita vulnerabilidades no SmileBASIC 4, aplicativo de programação do primeiro Switch que roda no novo aparelho por causa da retrocompatibilidade. A cadeia de falhas permite alcançar componentes privilegiados, incluindo o módulo de gerenciamento de arquivos, e executar código não autorizado além das permissões normalmente disponíveis a desenvolvedores independentes.
O jailbreak do Nintendo Switch 2, porém, é classificado como tethered. Em termos práticos, a alteração fica na memória: ao desligar ou reiniciar o console, a sessão termina e o processo precisa ser repetido. Essa limitação diferencia o ns2jb de soluções persistentes, com firmware personalizado, já vistas na cena do Switch original.
O que o desbloqueio permite e o que não permite
- Executar aplicativos não oficiais, ou homebrew.
- Fazer backup de arquivos de salvamento.
- Modificar jogos para testes e demonstrações.
- Analisar hardware, sistema e periféricos.
- Não instalar firmware personalizado persistente.
- Não executar cópias de jogos comerciais.
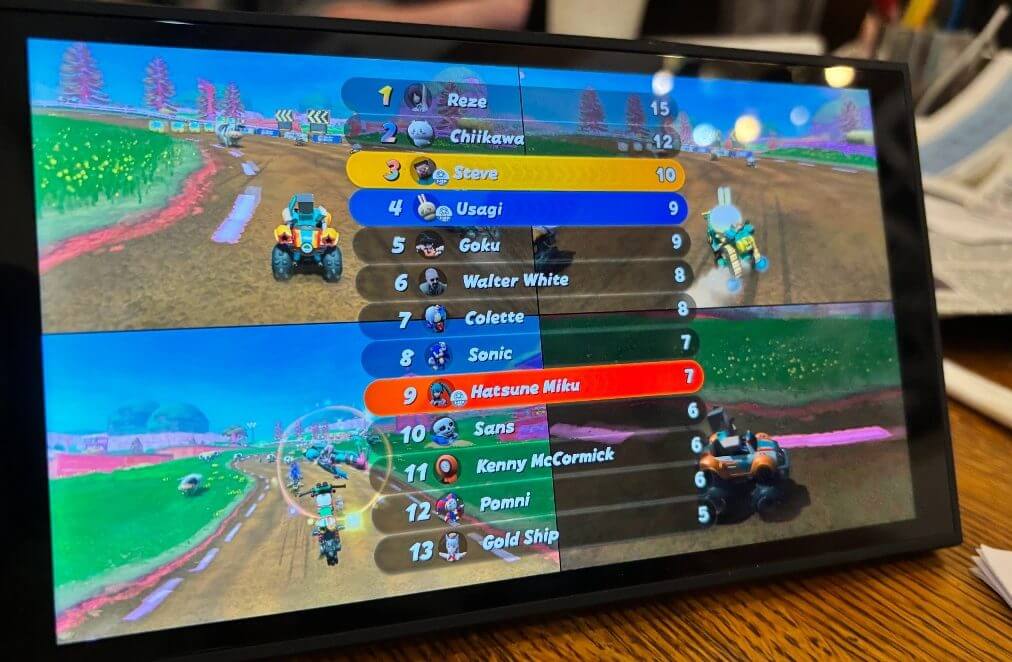
A demonstração mais visível foi uma modificação de Mario Kart World, exclusivo do Switch 2, com personagens externos ao elenco original. O exemplo mostra que o acesso já alcança recursos suficientes para alterar conteúdos locais; não prova, contudo, que o console tenha sido totalmente comprometido. Essa distinção é essencial ao avaliar o alcance do jailbreak do Nintendo Switch 2.
IA ajudou na pesquisa, mas não agiu sozinha
Hajhamid afirmou que usou agentes baseados no Codex, da OpenAI, para analisar informações recebidas do console e enviar comandos remotamente durante a investigação. Isso não transforma a IA na autora do exploit: segundo o pesquisador, a descoberta exigiu cerca de duas semanas de trabalho humano. A ferramenta também teria acelerado a criação da modificação de Mario Kart World, concluída em aproximadamente um dia.
Riscos para usuários e reação possível da Nintendo
O acordo de usuário do Nintendo Switch 2 proíbe tentativas de contornar proteções técnicas. Por isso, quem modifica o aparelho pode enfrentar perda de recursos, instabilidade, falhas em atualizações e medidas sobre o acesso à Nintendo eShop ou aos serviços online. Não há, no material analisado, confirmação de uma onda de banimentos ligada ao ns2jb. Ainda assim, ausência de punição imediata não elimina o risco contratual nem técnico.
O exploit deve ser entendido como uma demonstração de pesquisa de segurança; não há garantia de funcionamento, suporte oficial ou segurança para uso em consoles conectados.
Por que o caso importa para a segurança do Switch 2
O caso recupera um debate conhecido desde o exploit do Tegra X1 no Switch de 2018: vulnerabilidades podem impulsionar homebrew, preservação e estudo de hardware, mas também pressionam fabricantes a fechar brechas e reforçar controles. Há relatos de que o SmileBASIC 4 deixou de aparecer em regiões da Nintendo eShop, sobretudo na Europa, embora a disponibilidade variasse entre mercados. Uma remoção, se confirmada de forma ampla, reduziria o acesso ao vetor relatado, mas não apaga a vulnerabilidade já documentada.
Para o público geral, a principal conclusão é simples: o jailbreak do Nintendo Switch 2 ainda é limitado, temporário e experimental. Para pesquisadores, ele revela como compatibilidade, permissões e aplicativos legados podem ampliar a superfície de ataque de um console moderno.
O jailbreak do Nintendo Switch 2 é permanente?
Não. O ns2jb é tethered e desaparece quando o console é desligado ou reiniciado. Ele precisa ser executado novamente e não instala firmware personalizado persistente.
O ns2jb roda jogos comerciais copiados?
Não segundo a demonstração disponível. O exploit permite homebrew, backup de saves e modificação de jogos, mas não executa cópias comerciais nem oferece controle total do sistema.
Qual versão do firmware é afetada pelo ns2jb?
O relato aponta funcionamento no firmware 23.0.1 do Nintendo Switch 2. Atualizações, mudanças na eShop ou remoção de apps podem alterar esse cenário.
Usar homebrew no Switch 2 traz risco de banimento?
Há risco técnico e contratual. O acordo da Nintendo veda a alteração de proteções, e recursos do aparelho ou serviços online podem ser restringidos.
Considerações finais
O ns2jb marca o primeiro relato de desbloqueio via software do Switch 2, mas suas limitações são tão importantes quanto suas capacidades. A evolução dependerá de correções da Nintendo, da disponibilidade do SmileBASIC 4 e de novas pesquisas independentes.
Fontes: relato técnico de pepsipu, publicação do pesquisador no X e acordo de usuário da Nintendo.