Certificados do Windows Update: prazo de 2027
PCs com certificados do Windows Update desatualizados podem perder o acesso às atualizações de segurança em 2027. Segundo alerta publicado pela Microsoft, Windows 11 24H2 e Windows Server 2025 precisam ter a atualização de setembro de 2025 ou posterior instalada até 19 de junho de 2027. A exigência decorre da expiração de certificados usados para validar a comunicação com os serviços de atualização. Sem a renovação, máquinas afetadas deixam de baixar patches mensais pelo Windows Update.
O bloqueio não significa que o Windows deixará de funcionar em 19 de junho de 2027; significa que o equipamento poderá ficar sem novas atualizações de segurança pelo serviço padrão.
Tabela de conteúdos
Quais versões têm prazo e qual atualização instalar
Os certificados do Windows Update têm validade definida e são substituídos por meio de atualizações de segurança. A Microsoft informa que o Windows 11 25H2 e versões posteriores já contam com os certificados mais recentes. Já organizações e usuários que permanecem em versões anteriores precisam conferir seu histórico de atualizações e agir antes do vencimento.
| Versões afetadas | Atualização mínima | Prazo informado |
|---|---|---|
| Windows 11 24H2 e Windows Server 2025 | Setembro de 2025 ou posterior | 19 de junho de 2027 |
| Outras versões com suporte do Windows 11, Windows 10 e Server 2022 | Julho de 2026 ou posterior | 19 de junho de 2027 |
| Windows 10 Enterprise 2019 LTSB/LTSC, Server 2019 e Server 2016 | Julho de 2026 ou posterior | 17 de maio de 2027 |
Como verificar e corrigir o problema
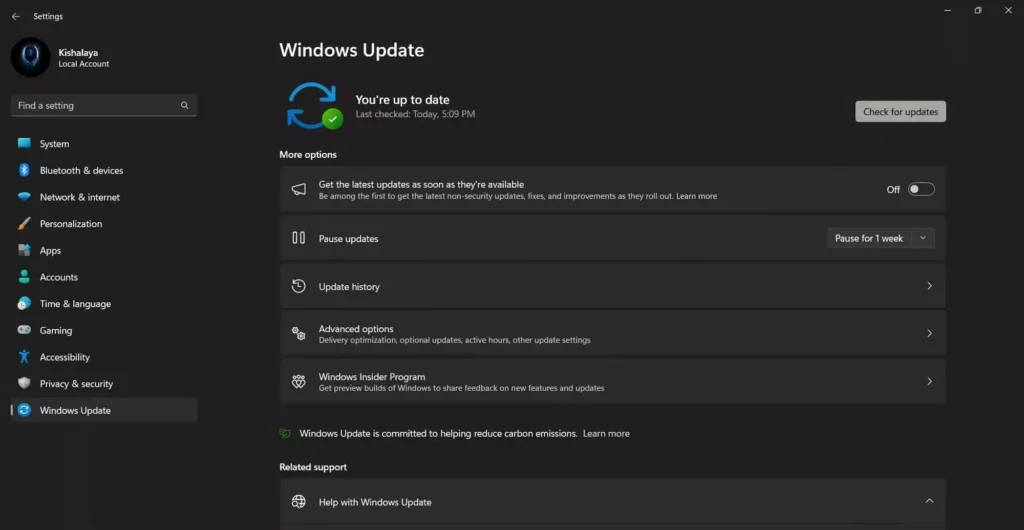
A medida mais segura é instalar as atualizações cumulativas recentes, desde que a versão do sistema ainda tenha suporte. No PC, abra Configurações > Windows Update > Histórico de atualizações e verifique os pacotes instalados. Para identificar a edição e a versão, pressione Win + R, digite winver e confirme se o dispositivo usa Windows 11 24H2, Windows 10, LTSC ou uma edição de servidor.
- Faça backup de arquivos e configurações críticas.
- Confirme a versão do Windows com o comando winver.
- Instale o patch mínimo exigido e os cumulativos posteriores.
- Reinicie o equipamento e teste o Windows Update.
- Documente a validação em PCs corporativos e servidores.
Atenção aos ambientes corporativos
Dispositivos que recebem patches por Windows Server Update Services (WSUS) são a exceção citada no alerta para a perda de acesso direto ao Windows Update. Isso não elimina a necessidade de inventário, aprovação de pacotes e verificação dos certificados nos endpoints.
Por que planejar a instalação, mesmo com receio de bugs
Atualizações do Windows podem introduzir falhas de compatibilidade, por isso empresas não devem aplicar um pacote crítico sem validação. A cobertura que originou esta notícia relembra relatos de problemas em jogos, OneDrive, Lixeira e desempenho de GPUs após patches recentes. Ainda assim, adiar indefinidamente atualizações de segurança cria um risco maior: um PC sem correções fica mais exposto a vulnerabilidades e pode perder o canal regular de manutenção.
A prática recomendada é testar a atualização cumulativa em um grupo-piloto, registrar aplicações sensíveis e definir uma janela de reversão. Se o Windows Update falhar, administradores podem consultar o Microsoft Update Catalog para localizar pacotes compatíveis, seguindo os procedimentos internos de TI. Equipamentos já fora do suporte devem ser atualizados para uma versão suportada, como recomenda a Microsoft.
O que muda para usuários domésticos e servidores
Para usuários domésticos, o cenário é simples: manter o sistema atualizado é a forma mais direta de receber os novos certificados do Windows Update. Para equipes de TI, o desafio é operacional. Será necessário mapear computadores, estações de trabalho e servidores; separar dispositivos LTSC e LTSB; checar a distribuição pelo WSUS ou pelo Windows Update for Business; e comprovar que os patches mínimos foram instalados antes dos prazos.
A orientação central da Microsoft é instalar as atualizações de segurança indicadas antes da expiração dos certificados para preservar o acesso aos serviços de atualização.
Quando expiram os certificados do Windows Update?
O prazo principal é 19 de junho de 2027. Windows 11 24H2, Server 2025 e outras versões afetadas precisam de patches mínimos para seguir recebendo atualizações de segurança.
Qual update é necessário no Windows 11 24H2?
A Microsoft aponta a atualização de segurança de setembro de 2025 ou qualquer versão posterior. Consulte o Histórico de atualizações para confirmar a instalação no dispositivo.
Windows 10 também precisa da atualização de julho de 2026?
Sim. As versões suportadas do Windows 10 citadas no alerta precisam do update de julho de 2026 ou posterior antes de 19 de junho de 2027.
O WSUS evita a perda do Windows Update?
O alerta faz uma exceção para dispositivos corporativos atualizados via WSUS. Ainda assim, a TI deve testar, aprovar e documentar os pacotes de segurança.
Considerações finais
Os certificados do Windows Update transformam uma tarefa de rotina — instalar patches — em um requisito para manter a proteção do PC após 2027. Verifique agora a versão do sistema, o histórico de atualizações e a política de testes. Antecipar a atualização reduz o risco de interrupção, evita correrias perto do vencimento e preserva o recebimento de atualizações de segurança.
Fontes: Microsoft Tech Community, TechSpot.