Phishing por convite de calendário cresce 33.000%
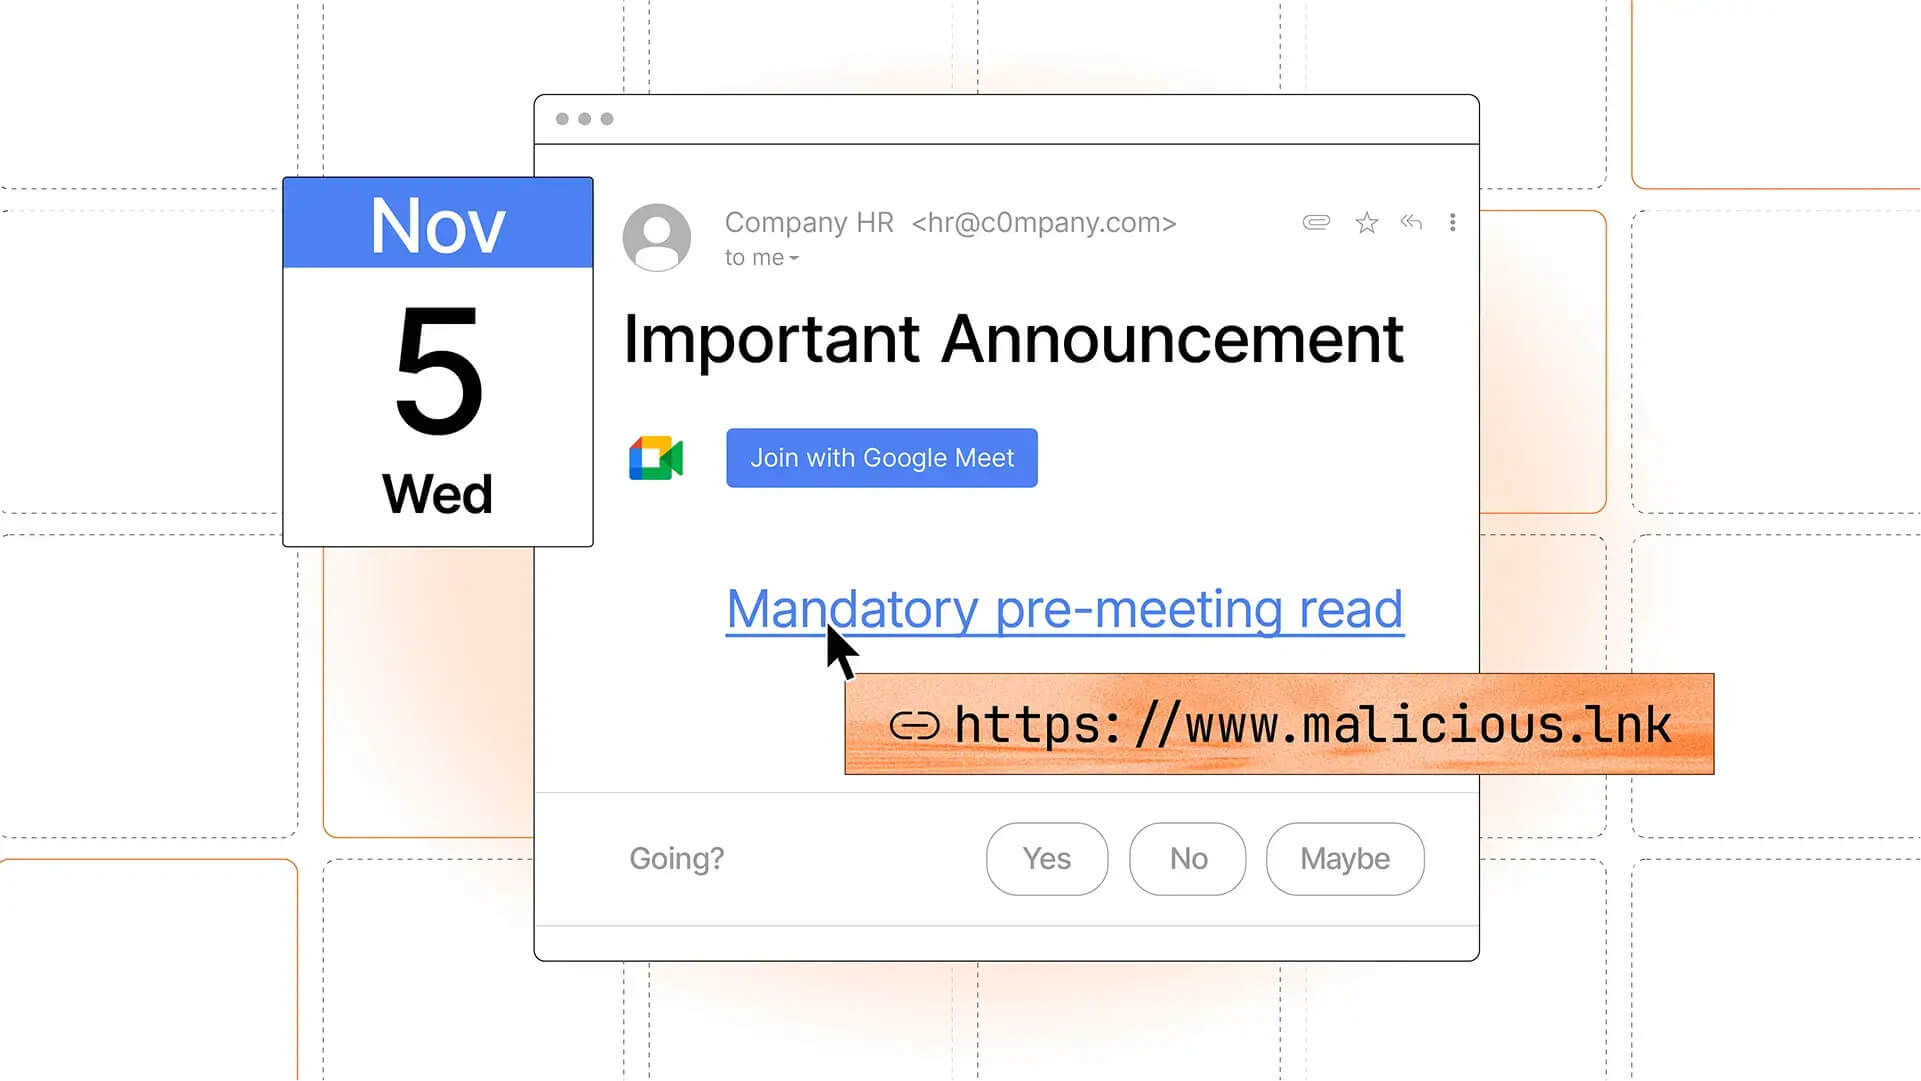
O phishing por convite de calendário passou a explorar Google Calendar e Microsoft 365 para levar vítimas a páginas falsas, roubo de credenciais e downloads de malware. Segundo alerta da empresa de segurança Sublime Security, os incidentes de ICS phishing cresceram cerca de 33.000% entre maio e setembro de 2026. O golpe chega como um convite de reunião ou uma cobrança aparentemente urgente e pode escapar dos filtros tradicionais de e-mail.
Não clique, não responda e não recuse um evento desconhecido: exclua-o e denuncie como spam.
Tabela de conteúdos
Como funciona o golpe por arquivo ICS
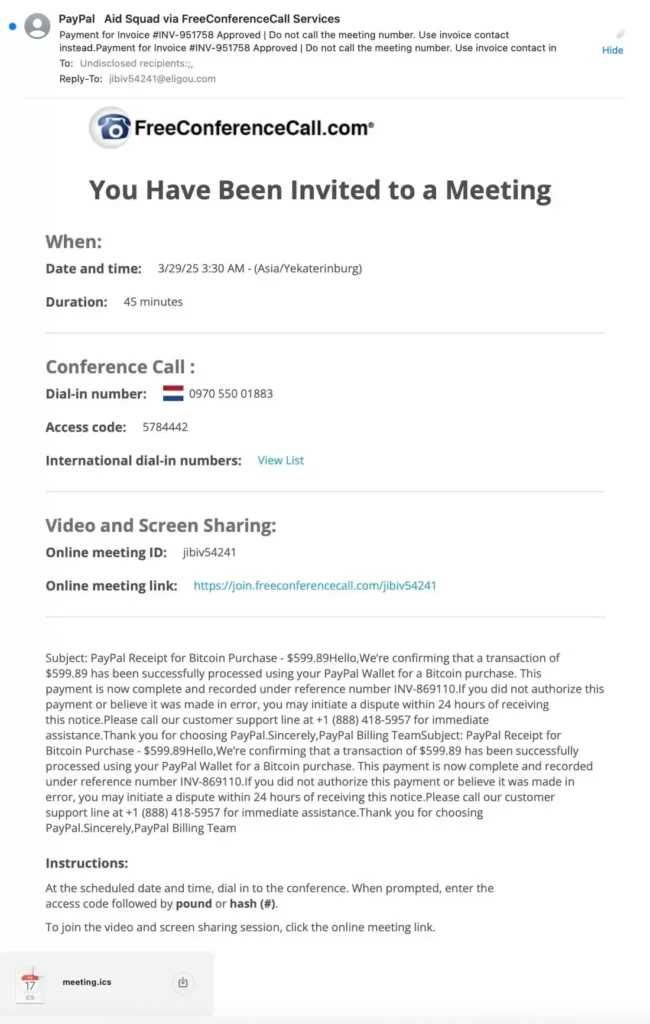
O ICS phishing usa arquivos ou links de calendário para criar um evento que parece legítimo. O texto pode citar uma fatura, uma renovação de serviço, uma cobrança da PayPal ou um problema de conta da Google e da Microsoft. Ao supor que esqueceu a reunião, o usuário abre o convite suspeito e segue um link ou QR code. A página de destino imita um serviço conhecido para capturar senha, código de autenticação ou dados de pagamento.
O ponto crítico é que o phishing por convite de calendário pode aparecer tanto na caixa de entrada quanto na agenda. Mesmo quando o filtro de spam bloqueia o e-mail, o evento desconhecido pode ser processado separadamente, sobretudo em contas configuradas para adicionar compromissos automaticamente. Isso aumenta a visibilidade da fraude e transmite uma falsa sensação de legitimidade.
ICS phishing
É a fraude que usa convites de calendário, normalmente no formato .ics, para induzir cliques em sites fraudulentos, expor credenciais ou distribuir malware.
Por que Google Calendar e Microsoft 365 viraram alvos
Calendários são ferramentas confiáveis e rotineiras, especialmente no ambiente de trabalho. Um convite de reunião inserido no calendário corporativo tende a receber mais atenção do que uma mensagem promocional. Para os criminosos, a operação é barata: basta disparar grandes volumes de convites, testar assuntos urgentes e direcionar a vítima a um site falso.
A Sublime Security relatou que os ataques dobraram ou triplicaram mensalmente no início do período analisado e, depois, avançaram mais de 1.000% ao mês. Os números indicam uma tendência, não a totalidade dos golpes existentes, mas reforçam a necessidade de ampliar a proteção do e-mail corporativo para os fluxos de agenda e colaboração.
Sinais de um convite suspeito
- Remetente desconhecido ou endereço com domínio incomum.
- Cobrança, multa ou renovação com tom de urgência.
- Link encurtado, QR code ou pedido de login imediato.
- Erros de escrita, valores sem contexto ou horários estranhos.
- Convite que imita marca conhecida sem confirmação prévia.
O que fazer ao receber um evento desconhecido
- Não abra links, anexos ou QR codes presentes no convite.
- Não responda nem recuse a reunião: isso pode confirmar que a conta está ativa.
- Exclua o evento e use a função de denúncia de spam disponível na plataforma.
- Se o remetente for conhecido, confirme a reunião por telefone, chat ou outro canal independente.
- Se inseriu uma senha em uma página suspeita, altere-a imediatamente e revise as sessões abertas.
Medidas para proteger contas pessoais e empresas
Usuários devem revisar as configurações que adicionam eventos automaticamente a partir de e-mails. Empresas, por sua vez, precisam combinar autenticação multifator, treinamento contra engenharia social, monitoramento de domínios e regras específicas para anexos .ics. A equipe de TI também deve orientar funcionários a validar qualquer cobrança ou solicitação de acesso fora do calendário.
Convites maliciosos exploram a confiança em ferramentas de trabalho e podem contornar a atenção dada ao e-mail tradicional.
Como leitura de referência, consulte o alerta publicado pela Sublime Security.
O que é phishing por convite de calendário?
É um golpe que usa eventos falsos para levar a vítima a links, QR codes ou arquivos maliciosos. O objetivo costuma ser roubar credenciais, dinheiro ou instalar malware.
Devo recusar um convite suspeito no Google Calendar?
Não. Especialistas recomendam não responder ao convite, pois a ação pode confirmar que sua conta está ativa. Exclua o evento e denuncie-o como spam.
Como validar um convite no Microsoft 365?
Confira o endereço do remetente e confirme o compromisso por outro canal, como telefone ou chat. Nunca use o link do próprio convite para fazer essa verificação.
Um arquivo ICS pode instalar malware sozinho?
O maior risco está nos links e downloads oferecidos pelo evento. Ainda assim, arquivos e convites inesperados devem ser tratados como suspeitos e reportados.
Considerações finais
O phishing por convite de calendário mostra que a segurança cibernética não pode se limitar à caixa de entrada. Desconfie de urgência, cobrança inesperada e pedidos de login em eventos desconhecidos. Excluir e denunciar o convite, além de confirmar contatos por um canal independente, reduz de forma significativa o risco de fraude digital.