Ataque TanStack npm expõe código da CrowdSec
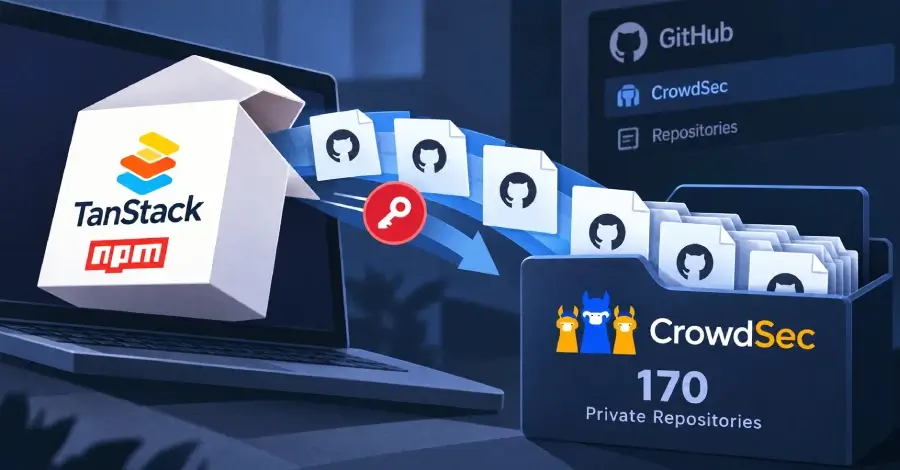
Um ataque TanStack npm teria permitido a cópia de cerca de 170 repositórios privados da CrowdSec no GitHub, segundo relato publicado pela própria empresa e repercutido pelo The Hacker News. O caso envolve um token OAuth associado a um ex-funcionário, credenciais potencialmente roubadas por versões maliciosas de pacotes npm e código-fonte que depois apareceu em um fórum online. A CrowdSec afirma que infraestrutura, bancos de dados e código em produção não foram alterados.
Importante: as datas do material fornecido são de setembro de 2026, posteriores à data desta publicação. Por isso, as informações abaixo são tratadas como alegações atribuídas às fontes citadas, sem validação independente.
Tabela de conteúdos
Como o ataque à cadeia de suprimentos teria ocorrido de Ataque TanStack
De acordo com o material, 84 versões maliciosas de 42 pacotes TanStack foram publicadas em 11 de maio. O comprometimento é associado ao CVE-2026-45321. Ao instalar uma dependência afetada, o código malicioso poderia coletar tokens do GitHub, chaves SSH e credenciais de nuvem armazenadas na máquina do desenvolvedor.
A cópia dos repositórios teria ocorrido 11 dias depois, em 22 de maio, por meio de um token OAuth de uma conta que ainda possuía acesso à organização CrowdSec no GitHub. Segundo a empresa, o acesso havia permanecido ativo para a conclusão de tarefas após o desligamento. A conta foi removida em 25 de maio.
Ataque TanStack: O ponto central do incidente
O risco não estaria apenas no pacote npm comprometido, mas na combinação entre um endpoint de desenvolvedor, credenciais reutilizáveis e uma conta com acesso prolongado a repositórios privados.
O que teria sido exposto no vazamento em Ataque TanStack
A CrowdSec diz que o arquivo publicado continha código de sua console web, scripts e modelos de ciência de dados, automações e o algoritmo de consenso usado para decidir quais endereços IP entram nas blocklists compartilhadas. O conteúdo não corresponderia ao Security Engine de código aberto, produto voltado à detecção colaborativa de ataques em servidores.
| Item citado | Impacto potencial | Resposta informada |
|---|---|---|
| 170 repositórios privados | Exposição de código-fonte | Revisão e atualização do código |
| 83 e-mails de usuários | Privacidade e phishing direcionado | Contato dos titulares |
| 51 potenciais investidores | Dados de relacionamento comercial | Notificação e autoridades |
| Credencial AWS SNS | Publicação em um tópico | Rotação de credenciais |
O relato também menciona nomes, e-mails e contexto de investimento de 51 potenciais investidores de 2020. A empresa afirma que a única credencial ainda utilizável era vinculada ao Amazon SNS e só permitia publicar mensagens em um tópico. Uma tentativa de uso em 17 de agosto não teria avançado, segundo a CrowdSec.
A blocklist pode ser manipulada?
Um dos pontos sensíveis seria a revelação dos limiares do algoritmo de consenso. Ainda assim, a CrowdSec sustenta que não é viável “envenenar” a blocklist para bloquear um IP legítimo: seriam necessárias muitas detecções emitidas por diversos motores confiáveis, em redes independentes. Esses limiares podem ser alterados, o que reduz a utilidade duradoura de parâmetros vazados.
“Por isso, peço desculpas pessoalmente.”
Lições para empresas que usam GitHub e npm
O ataque TanStack npm ilustra por que segurança de software não termina na revisão de dependências. Organizações precisam reduzir o alcance de cada identidade, registrar atividades relevantes e remover acessos assim que a relação de trabalho muda. Também é recomendável proteger laptops que manipulam código, tokens e chaves de cloud com controles de endpoint.
- Revogue tokens OAuth e chaves SSH no desligamento.
- Audite permissões e membros da organização GitHub.
- Fixe versões e valide a integridade de pacotes npm.
- Rotacione imediatamente credenciais expostas ou suspeitas.
- Limite permissões de AWS ao mínimo necessário.
A companhia informou que passou a executar proteção de endpoint nos laptops de profissionais que trabalham com código ou sistemas. Ela também declarou que os demais acessos do ex-funcionário já estavam removidos, o que explicaria a ausência de atividade suspeita nos sistemas AWS. Não houve orientação de ação direta aos usuários no relato analisado.
Por que a versão inicial mudou
Há uma divergência relevante entre os comunicados citados. A declaração inicial dizia que nenhum dado de cliente — incluindo nome, organização ou login — havia vazado. Já o relatório posterior reconhece os 83 e-mails de usuários e os dados de investidores. Para leitores e equipes de resposta a incidentes, a diferença reforça a necessidade de acompanhar atualizações, separar fatos confirmados de hipóteses e manter uma linha do tempo documentada.
O que é o ataque TanStack npm?
É um suposto ataque à cadeia de suprimentos por versões maliciosas de pacotes npm. Elas poderiam roubar tokens do GitHub, chaves SSH e credenciais de cloud de máquinas de desenvolvedores. O caso é associado ao CVE-2026-45321 no material fornecido.
O ataque afetou a infraestrutura da CrowdSec?
A CrowdSec afirma que não. Segundo seu relato, o token OAuth foi usado para copiar código de repositórios privados, sem acesso à infraestrutura ou aos bancos de dados. Essa informação deve ser lida como declaração da empresa, não como verificação independente.
Quais dados foram citados no vazamento da CrowdSec?
O material cita código-fonte, 83 endereços de e-mail de usuários e dados de 51 potenciais investidores. A empresa também menciona uma credencial limitada de Amazon SNS, que teria sido rotacionada após a descoberta.
Como reduzir o risco de tokens GitHub roubados?
Aplique privilégio mínimo, revise acessos de ex-funcionários, use proteção de endpoint e rotacione tokens rapidamente. Auditorias de membros, apps OAuth e chaves SSH reduzem o impacto de um endpoint comprometido.
Considerações finais
Se confirmado, o ataque TanStack npm mostra como um pacote comprometido pode atravessar a cadeia de desenvolvimento e alcançar repositórios privados por meio de credenciais legítimas. A prioridade é combinar controle de dependências, gestão rigorosa de identidades e rotação de credenciais.