TP-Link é processada nos EUA por segurança de roteadores
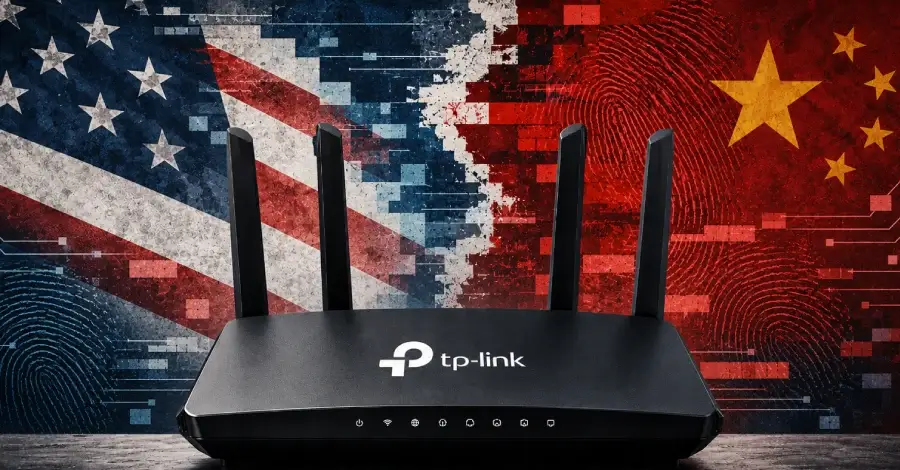
A TP-Link processada nos EUA por quatro novos estados voltou ao centro do debate sobre segurança de roteadores, atualizações de firmware e vínculos corporativos com a China. Segundo documentos e comunicados citados no material-fonte, Flórida, Iowa, Montana e Nebraska abriram ações em 6 de outubro de 2026; o Texas já havia processado a empresa em fevereiro. A TP-Link nega as acusações, afirma ser uma companhia norte-americana independente e diz que não compartilha dados de rede com governos estrangeiros.
Importante: as ações judiciais trazem alegações que ainda serão avaliadas pela Justiça; elas não provam, por si só, que exista uma backdoor da TP-Link ou acesso comprovado do governo chinês aos dados dos clientes.
Tabela de conteúdos
O que os estados alegam contra a TP-Link
As ações usam leis estaduais de proteção ao consumidor. Flórida, Montana e Nebraska sustentam que a TP-Link teria exagerado a proteção oferecida por seus roteadores e pelo serviço HomeShield, apresentado como cobertura para diferentes cenários de segurança. Os estados também questionam a separação entre a TP-Link Systems, sediada em Irvine, na Califórnia, e a chinesa TP-Link Technologies, após a reestruturação de 2024.
Outro ponto é a privacidade. Os processos citam a coleta de e-mail, localização e identificadores de telefone por aplicativos como Tether, Tapo, Deco e Kasa Smart. A tese é que leis chinesas de inteligência poderiam representar risco potencial para esses dados. Os documentos, porém, não alegam que autoridades chinesas tenham efetivamente obtido dados de clientes por meio da empresa.
“Os processos coordenados se baseiam em premissas falsas”, afirmou Steve Kovsky, responsável por assuntos corporativos da TP-Link, em declaração reproduzida no material-fonte.
Falhas em equipamentos Aginet fornecidos por ISPs
O aspecto técnico mais concreto envolve cinco vulnerabilidades divulgadas em equipamentos Aginet — linha de mesh, roteadores e modems usada por provedores de internet (ISPs). A SEC Consult publicou detalhes em 8 de outubro e classificou o conjunto como crítico. A principal, CVE-2025-30237, pode permitir que alguém na mesma rede contorne a autenticação da interface web e crie uma conta Superadmin com acesso SSH.
| Falha | Impacto | Acesso necessário |
|---|---|---|
| CVE-2025-30237 | Ações privilegiadas sem login | Rede e interface de gestão |
| CVE-2025-30238 | Escalada para conta privilegiada | Login de baixo privilégio |
| CVE-2025-30239 | Descriptografia de senhas armazenadas | Configuração do aparelho |
| CVE-2025-30241 | Comandos com privilégios elevados | Login na interface web |
De acordo com os avisos citados, há correções, mas o firmware de versões customizadas por operadoras pode não estar disponível para download público. Por isso, o assinante deve checar o aplicativo ou a página de administração e, se não houver atualização, solicitar o procedimento ao ISP. Não havia indicação de exploração ativa dessas cinco CVEs no catálogo de vulnerabilidades exploradas da CISA na data mencionada pelo material.
Ataques anteriores e o que eles realmente indicam
Os processos lembram incidentes reais envolvendo roteadores TP-Link, mas é essencial separar exploração de falhas, uso criminoso de aparelhos vulneráveis e responsabilidade direta do fabricante. A Microsoft relatou em 2024 que o grupo Storm-0940 operava uma rede de dispositivos comprometidos, usada em ataques de password spray; a empresa disse que roteadores TP-Link representavam a maior parte dessa rede. Outros fabricantes também apareceram no conjunto.
Já o FBI atribuiu a hackers ligados à inteligência militar russa a exploração da CVE-2023-50224 para alterar configurações de DNS e coletar credenciais. Isso reforça a necessidade de corrigir falhas e substituir produtos em fim de vida útil, mas não equivale à prova de uma backdoor embutida. O próprio material cita o Horse Shell como uma backdoor instalada por invasores em roteadores comprometidos, não como recurso criado pela TP-Link.
FCC, fabricação no exterior e próximos passos
Em paralelo, 21 procuradores-gerais estaduais enviaram uma carta à FCC sobre a tentativa da TP-Link de obter aprovação para novos modelos. A regra citada no material restringe a autorização de novos roteadores de consumo fabricados no exterior, salvo aprovação condicional. Ela considera o local de produção, e não apenas a nacionalidade da marca. Roteadores já autorizados podem continuar recebendo atualizações de software voltadas a reduzir danos aos consumidores, ao menos até março de 2027.
Como reduzir o risco no seu roteador TP-Link
- Confirme o modelo e a versão atual do firmware.
- Instale atualizações pelo app, painel web ou ISP.
- Troque a senha administrativa padrão por uma senha longa.
- Desative a administração remota se ela não for necessária.
- Substitua equipamentos que chegaram ao fim de vida útil.
A TP-Link foi considerada culpada nos Estados Unidos?
Não. Há processos e alegações estaduais, ainda sujeitos à análise judicial. A TP-Link nega as acusações e afirma que irá se defender.
A CVE-2025-30237 afeta todo roteador TP-Link?
Não. O aviso citado trata de modelos Aginet usados por ISPs. Verifique o modelo, o firmware e a orientação da sua operadora.
Como atualizar um roteador TP-Link fornecido pelo ISP?
Confira o app ou a interface de gestão. Se não houver firmware disponível, contate o provedor, responsável pela distribuição da correção.
As falhas provam uma backdoor da TP-Link?
Não. Vulnerabilidades e dispositivos comprometidos não são prova de backdoor do fabricante. O material não relata essa acusação nas ações.
Considerações finais
O caso da TP-Link processada nos EUA combina disputas regulatórias, preocupações sobre privacidade e problemas técnicos que exigem atenção prática. Para usuários, a medida mais útil é manter o firmware em dia, limitar a exposição da interface de administração e trocar aparelhos sem suporte. Para o debate público, a distinção entre alegações, evidências técnicas e decisões judiciais será decisiva nos próximos desdobramentos.